
导读: 数字货币的加密到底怎么实现的?私钥、签名、共识全讲透数字货币的安全根基全靠加密算法。以比特币secp256k1为例,取一个随机数当私钥,在曲线上做标量乘法就得到公钥。花一笔比特币,本质是用私钥对交易哈希做数字签名。全网节点拿到交易后,用你的公钥验证签名合法性。私钥从头到尾没出现在链上,只有签名被广播...
数字货币的加密到底怎么实现的?私钥、签名、共识全讲透
数字货币的安全根基全靠加密算法。从钱包里那串私钥,到链上每笔交易的数字签名,再到全网节点的共识验证,整套体系比大多数人想的要精密得多。
生成密钥看着简单,底层是椭圆曲线运算。以比特币secp256k1为例,取一个随机数当私钥,在曲线上做标量乘法就得到公钥。方向是单向的——从公钥反推私钥需要2的128次方次运算,现有算力下是天文数字。私钥一旦泄露,等于把钱包钥匙拱手让人,没有任何找回机制。
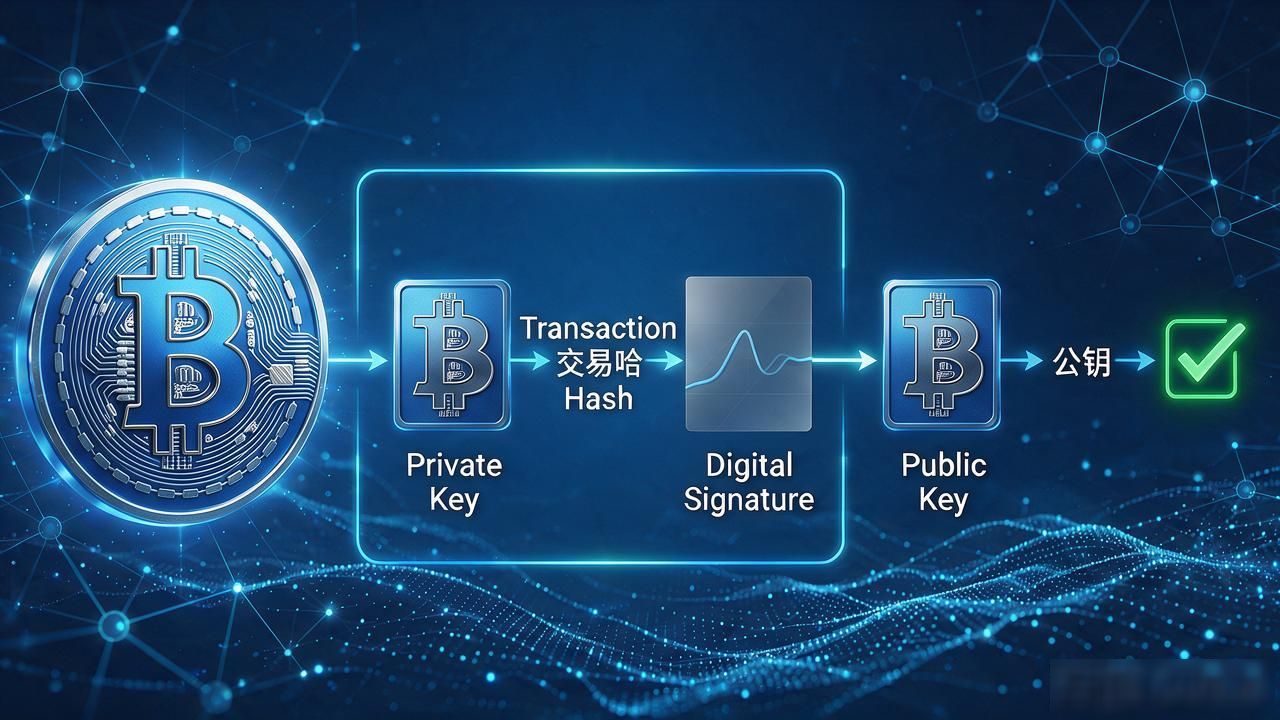
花一笔比特币,本质是用私钥对交易哈希做数字签名。全网节点拿到交易后,用你的公钥验证签名合法性。私钥从头到尾没出现在链上,只有签名被广播。即使交易所被黑数字货币的加密,攻击者拿到的也只是公钥和签名记录,反推不出你的私钥。
光有加密签名还不够数字货币的加密到底怎么实现的?私钥、签名、共识全讲透,共识机制负责把账本锁死。PoW要求攻击者控制51%算力才能改写历史,PoS把赌注换成质押代币。两层防护叠加:加密保证"只有你能花这笔钱",共识保证"花出去的钱全网都认"。 缺任何一层,体系就塌了。
实际操作层面,冷钱包比热钱包安全得多,硬件钱包把私钥锁在芯片里不碰网络。双签、多签方案进一步分散风险。但最薄弱的环节永远是人的习惯——私钥写在纸条上塞进抽屉,或者交易所密码和邮箱密码设成同一个。算法再强,扛不住一个粗心。
转载请注明出处:admin,如有疑问,请联系()。
本文地址:https://jcxnews.com/bfgs/1287.html